设为首页
收藏本站
登录
立即注册
首页
Portal
论坛
分类广告
新闻
侨界动态
我的空间
Space
华人网重视您的隐私
我们在本网站上使用Cookie,包括第三方Cookie,以便网站正常运行和提升浏览体验。单击“全部接受”即表示您同意这些目的;单击“全部拒绝”即表示您拒绝非必要的Cookie!
全部接受
全部拒绝
拒绝后网站无法存储Cookie,会导致平台无法正常使用,请谨慎操作!(清除浏览器缓存即可恢复)
确定
取消
生活
招聘求职
房屋租售
店铺买卖
生活服务
交易市场
征婚交友
论坛
人在意大利
你问我答
意大利华人网|华人网
»
论坛
›
社区板块
›
人在意大利
›
惊魂48小时!Visa、万事达遭黑客勒索,数万高端客户隐私 ...
返回列表
发布新帖
查看:
11
|
回复:
0
惊魂48小时!Visa、万事达遭黑客勒索,数万高端客户隐私被全网公开!
华人网管理员
华人网管理员
当前离线
积分
10296
窥视卡
2998
主题
38
回帖
1万
积分
管理员
积分
10296
+ 关注
发消息
发表于
13 小时前
|
查看全部
|
阅读模式
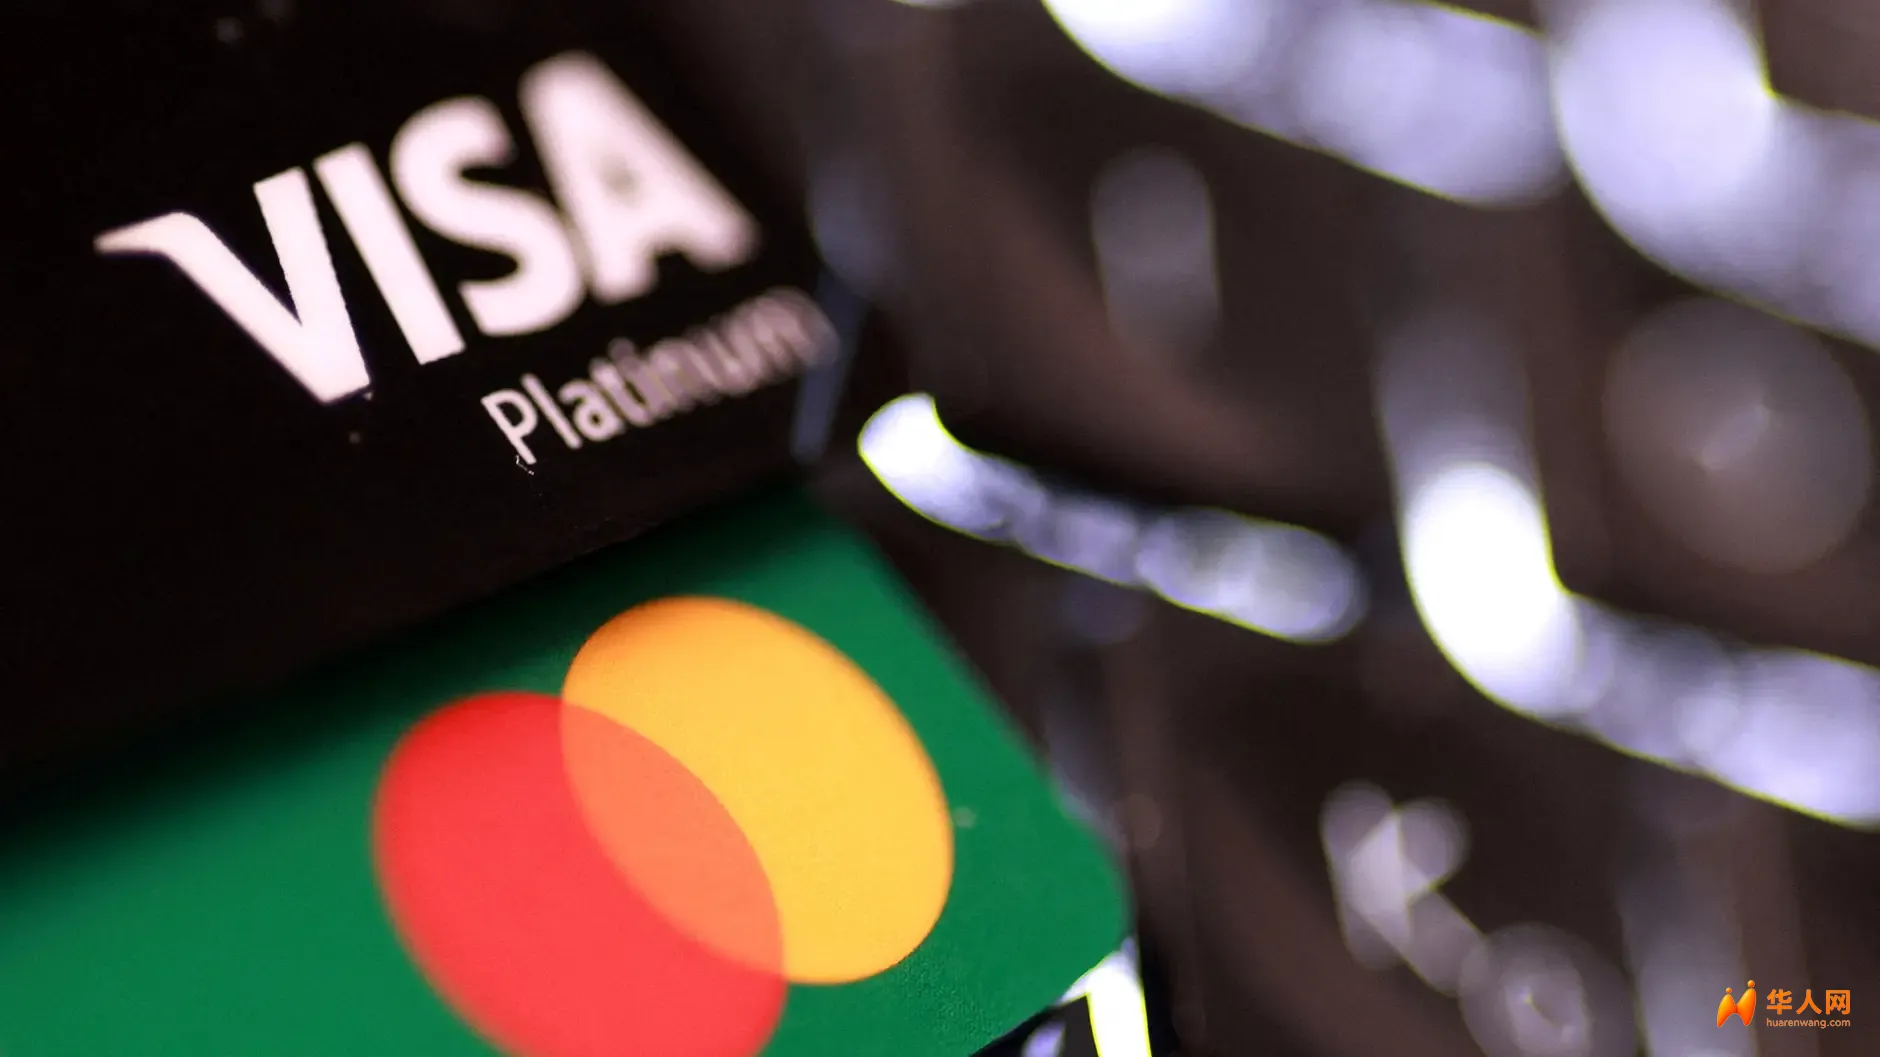
意大利华人网2026年11月21日编译报道:金融巨头也难逃黑客毒手。近日,一个名为“n0n”的黑客组织对Visa、万事达(Mastercard)和摩根大通(JPMorgan Chase)发动了网络攻击,在勒索赎金失败后,直接将数万名客户的个人资料公之于众。
对于这次数据泄露,Visa、万事达和摩根大通三家公司都极力淡化影响,纷纷出面安抚公众称“情况不算太严重”。他们解释说,黑客只是攻破了亚洲一家负责管理会员积分项目的第三方外包商,被盗的数据并不能用来直接刷卡消费或动用资金。不过,泄露的名单依然让人捏了一把汗:Visa有大约6000名亚洲客户中招,他们的姓名、电子邮箱、电话号码、社交软件账号,甚至连去餐厅订座的记录都被扒了出来;摩根大通则有约1.6万名“Reserve”高端信用卡用户受牵连,这种卡平时只对顶级富豪采取邀请制办理。摩根大通方面表示,黑客顶多只拿到了部分市场营销活动的资料,和前几天的软件故障没有任何关系。万事达也回应称,只有少量信息外泄,支付网络依然安全无虞。
其实,这伙名叫“n0n”的黑客早在三天前就放出了狠话,声称手里握有敏感文件,如果不交赎金就立刻曝光。随后,他们在暗网上挂出了48小时倒计时。调查显示,这伙人的初始服务器设在瑞典,但团伙大本营很可能是设在俄罗斯,不过目前还没有找到实锤证据。
“n0n”的作案手法在黑客圈里已经非常成熟,不仅来钱快,现在操作起来更是省事。如今像Anthropic公司研发的Claude Mythos这类顶尖人工智能模型,只需要几个小时,就能让技术水平一般的黑客轻松策划出过去顶尖专家团队耗时数月才能完成的攻击。虽然Anthropic把Mythos的使用权限死死限制在大约一百家以美国为主的软件和安全企业手里,但市面上好用的AI模型多得是。据信,这次“n0n”黑客就是用自己服务器上的私有AI模型完成了攻击,根本用不着Claude。
随着AI挖掘出的软件漏洞成千上万地冒出来,安全人员虽然发现一个修补一个,但从发现漏洞到打出补丁总有个时间差,再加上很多企业的服务器根本不会第一时间更新,这就给了黑客可乘之机。现在发动攻击的成本极低,黑客干脆玩起了“撒大网”的战术,同时向大量企业发起攻击,总有几家会中招。
仅仅在过去两个月里,“n0n”黑客组织自从上线自己的网站后,就已经晒出了在32个国家得手的150起攻击战绩。根据安全公司Coveware的估算,大约有20%的受害企业会乖乖掏钱买平安。但这一次,Visa、万事达和摩根大通都没低头,结果48小时大限一到,黑客直接“撕票”,把数据全网公开了。
这事真的像巨头们说的那样“无关痛痒”吗?恐怕未必。首先,对于信息被曝光的客户来说,这绝对是个大麻烦,摩根大通已经赶紧给受影响的用户提供了免费的信用监控服务,生怕他们遭到进一步的电信诈骗。更重要的是,这事敲响了警钟:连Visa、万事达这种每年砸下约10亿美元搞信息安全,以及每年投入高达200亿美元的摩根大通,都会在第三方外包商的环节上翻车,那世界上几乎没有哪家企业敢说自己绝对安全。下一次泄露的,可未必只是几千条米其林餐厅的预订记录这么简单了。(异域 编写)
回复
使用道具
举报
提升卡
置顶卡
沉默卡
喧嚣卡
变色卡
千斤顶
照妖镜
返回列表
发布新帖
浏览过的版块
侨界动态
最新话题
3 小时前
東京大阪 外 送 上 門服務 日本風俗 紙飛機
3 小时前
哪位老板需要煮饭阿姨联系我
4 小时前
《欧华时报》2026年11月19日报道:意大利佩
9 小时前
本店在Ferrara郊区,百货店360平方,有扩大
12 小时前
美国情报部门拉响警报:基地组织正煽动对航
13 小时前
惊魂48小时!Visa、万事达遭黑客勒索,数万
13 小时前
意大利全国大罢工超百万人上街!多地爆发激
13 小时前
打破“华人爱造假”偏见!佛村华人女老板法
本周热点
华人网网站管理员
**新人报到 | 欢迎加入华人网**
keojinnaly
招聘阿姨长期
8ca535
Lamezia附近一家中日包餐店现招厨房二厨或
049dfd
米兰华人街一家温州餐馆招聘大厨、二厨各一
767b48
Viareggio一家规模较大的中日自助餐厅现招
华人网管理员
好消息!意大利驾照有效期拟延长,65岁前每
747a78
米兰附近一家拉面店招跑堂,同事都是年轻人
a09f45
特伦托招聘二厨一名、跑堂一名
美图精选
《欧华时报》2026年11月19日报道:意大利佩鲁贾省省长
本店在Ferrara郊区,百货店360平方,有扩大的机会,有
美国情报部门拉响警报:基地组织正煽动对航空发起劫机
惊魂48小时!Visa、万事达遭黑客勒索,数万高端客户隐
意大利全国大罢工超百万人上街!多地爆发激烈冲突,警
‹
›
联系华人网
中国公司 Companies of China
联系地址: 广东省东莞市松山湖区科技四路1栋803室
联系电话: 0769-22327002
联系邮箱: huarenwang39@gmail.com
国外分公司 Foreign Company
联系地址:
联系邮箱: huarenwang39@gmail.com
意大利华人网客服
关注微信公众号HUARENWANG-ITALIA
下载APP
Archiver
|
手机版
Copyright © 2026
东莞市秦风科技有限公司
版权所有
All Rights Reserved.
免责声明: 本网不承担任何由内容提供商提供的信息所引起的争议和法律责任。
备案号:
粤ICP备2023109897号
APP下载
关灯
在本版发帖
意大利华人网客服
返回顶部
快速回复
返回顶部
返回列表

 意大利华人网客服
 关注微信公众号HUARENWANG-ITALIA
 下载APP

 窥视卡

 发表于
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 千斤顶
 照妖镜